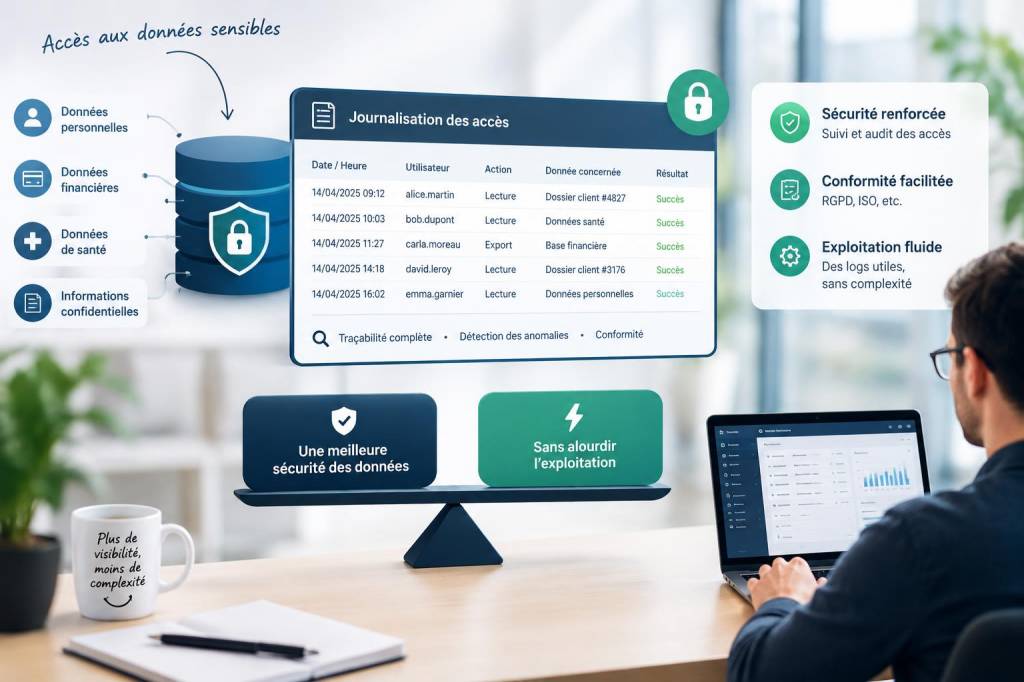
Quand je cherche à protéger des données sensibles, je reviens toujours à la même question : que dois-je pouvoir retracer, avec quelle précision, et à quel coût opérationnel ? La journalisation est souvent présentée comme une évidence, alors qu’en réalité elle peut vite devenir une source de bruit, de dépenses et de rigidité si elle est pensée trop tard. À l’inverse, une journalisation trop légère laisse des zones d’ombre au moment où il faut comprendre un accès suspect, répondre à un incident ou prouver qu’un usage a été conforme.
Avec le temps, j’ai appris qu’un bon cadre de journalisation n’est pas celui qui enregistre tout. C’est celui qui enregistre ce qu’il faut, au bon niveau de détail, avec des règles claires de conservation, de protection et d’exploitation. Pour les accès aux données sensibles, je privilégie une approche qui relie trois exigences : la traçabilité, la lisibilité et la simplicité d’exploitation. Si l’un de ces trois piliers manque, le dispositif devient fragile.
Ce que je considère comme une donnée sensible
Avant même de parler de journaux, je commence par qualifier les données. Je ne mets pas dans le même panier des données publiques, des informations internes, des identifiants d’authentification, des dossiers médicaux, des informations financières ou des secrets industriels. Le cadre de journalisation doit suivre cette hiérarchie de sensibilité, sinon on finit par traiter un formulaire anodin comme un dossier critique, ou l’inverse.
Dans les environnements que j’accompagne, j’aime distinguer trois niveaux :
- Données à faible sensibilité : leur divulgation gêne peu l’organisation, mais peut quand même révéler des éléments de contexte.
- Données à sensibilité intermédiaire : leur exposition peut nuire à la réputation, à la confidentialité commerciale ou à la confiance des utilisateurs.
- Données hautement sensibles : leur accès doit être traçable de manière fine, avec une exigence forte de sécurité et de conservation.
Cette classification me sert ensuite à définir ce que je journalise. Je ne cherche pas seulement à savoir qui a ouvert quoi, mais aussi dans quel cadre, depuis quel système, par quelle action et avec quel résultat.
Les événements que je journalise en priorité
J’ai vu trop de dispositifs qui se contentent d’écrire une ligne lors d’une connexion réussie. C’est utile, mais insuffisant. Pour retracer l’accès aux données sensibles sans alourdir l’exploitation, je privilégie les événements à forte valeur d’enquête et de conformité.
Je journalise en priorité :
- les authentifications réussies et échouées ;
- les changements de droits d’accès ;
- les consultations de données sensibles ;
- les exports, extractions et téléchargements ;
- les modifications ou suppressions d’enregistrements sensibles ;
- les actions d’administration sur les systèmes qui hébergent ces données ;
- les accès via interface applicative, interface de programmation ou outil d’administration ;
- les demandes refusées, car elles révèlent parfois des tentatives anormales.
Je fais attention à ne pas confondre journalisation et surveillance intrusive. Il n’est pas nécessaire d’enregistrer le contenu intégral de chaque donnée consultée si un identifiant technique, un numéro d’objet et des métadonnées suffisent à reconstituer le contexte. En revanche, pour certains usages critiques, je veux pouvoir retrouver la trace exacte d’un accès, sans ambiguïté.
Le niveau de détail que je recommande
Le vrai sujet, selon moi, n’est pas de savoir s’il faut journaliser, mais jusqu’où aller sans produire un volume ingérable. J’évite les journaux trop verbeux, car ils saturent rapidement les espaces de stockage, compliquent la recherche d’incidents et augmentent les coûts d’analyse. J’évite aussi les journaux trop pauvres, car ils ne permettent pas de reconstituer un scénario fiable.
Je cherche un équilibre autour de quelques champs essentiels :
| Champ | Rôle | Remarque pratique |
|---|---|---|
| Identité de l’utilisateur | Identifier l’auteur de l’accès | Privilégier un identifiant unique plutôt qu’un simple nom affiché |
| Rôle ou profil | Comprendre le niveau d’habilitation | Utile pour vérifier les accès légitimes |
| Objet concerné | Identifier la donnée consultée | Un identifiant technique suffit souvent |
| Action réalisée | Savoir s’il s’agit d’une consultation, d’une modification ou d’un export | Je sépare toujours lecture, écriture et extraction |
| Date et heure | Reconstituer la chronologie | Je synchronise tous les systèmes avec la même source de temps |
| Source technique | Localiser l’origine de l’accès | Adresse réseau, poste, service ou interface |
| Résultat | Savoir si l’action a réussi ou échoué | Très utile pour l’analyse des incidents |
Je trouve ce socle suffisamment riche pour enquêter, sans transformer chaque journal en roman technique. Si un contexte particulier exige plus de détails, je les ajoute de façon ciblée, pas par défaut.
La règle de protection que je n’oublie jamais
Il y a une erreur que je vois souvent : on protège les données métier, mais on oublie que les journaux peuvent eux-mêmes contenir des informations sensibles. Un journal mal conçu devient vite une fuite de données à part entière. C’est pourquoi je traite les journaux comme des actifs à part entière, avec les mêmes exigences de contrôle d’accès, d’intégrité et de conservation.
Je veille notamment à :
- restreindre l’accès aux journaux aux seules personnes habilitées ;
- séparer les rôles entre exploitation, sécurité et administration ;
- chiffrer les journaux au stockage et lors des transferts ;
- empêcher la modification silencieuse des enregistrements ;
- conserver les traces d’administration sur les journaux eux-mêmes ;
- définir une durée de conservation adaptée au besoin réel.
Je recommande également d’éviter toute mise en clair de données sensibles dans les messages de journalisation. Si un identifiant personnel, un secret ou un contenu confidentiel est écrit dans le journal, le bénéfice de traçabilité peut être annulé par le risque de divulgation. Dans les environnements critiques, je préfère pseudonymiser ou masquer certaines valeurs, tout en gardant un moyen de rapprochement contrôlé si une enquête l’exige.
Comment je réduis la charge d’exploitation
La crainte la plus fréquente que j’entends est simple : « si nous journalisons davantage, tout va ralentir ». Ce n’est pas inévitable. À mon sens, la clé est de penser la journalisation comme un système à part entière, et non comme une couche ajoutée à la hâte.
Je mets en place plusieurs principes pour limiter l’impact sur l’exploitation :
- Journalisation asynchrone lorsque c’est possible, afin d’éviter de bloquer les traitements métiers ;
- Filtrage par sensibilité pour ne journaliser intensivement que ce qui mérite un suivi renforcé ;
- Normalisation des messages pour faciliter les recherches et l’automatisation ;
- Conservation différenciée selon la valeur d’enquête des événements ;
- Agrégation pour les événements répétitifs à faible intérêt individuel ;
- Indexation pertinente afin de retrouver rapidement un accès sans parcourir des volumes inutiles.
Je préfère une architecture simple, lisible et robuste à une sophistication excessive. Plus le dispositif est complexe, plus il faut le surveiller, le maintenir et le documenter. Et si personne ne comprend les journaux, ils deviennent décoratifs.
Le cadre de gouvernance que je trouve le plus solide
Pour moi, la journalisation n’est pas seulement un sujet technique. C’est aussi un sujet de gouvernance. Il faut décider qui définit les règles, qui les valide, qui les contrôle et qui les fait évoluer. Sans cela, les journaux s’accumulent sans stratégie claire.
J’aime structurer ce cadre autour de questions simples :
- Quelles données exigent une traçabilité renforcée ?
- Quels événements sont obligatoires à journaliser ?
- Qui peut lire les journaux et dans quel but ?
- Quelle durée de conservation est justifiée ?
- Comment détecter une altération ou une suppression de traces ?
- Quand faut-il revoir le dispositif après une évolution applicative ou réglementaire ?
Dans les faits, je constate qu’un cadre efficace repose sur l’alignement entre sécurité, conformité, exploitation et métier. Si l’un de ces quatre points impose sa vision sans écouter les autres, le résultat est souvent bancal. La sécurité veut davantage de traces, l’exploitation veut moins de charge, le métier veut de la fluidité, et la conformité veut des preuves. Mon rôle consiste à faire tenir ces attentes dans un ensemble cohérent.
La réponse aux incidents dépend de la qualité des traces
Je le remarque à chaque exercice de crise : quand un incident survient, les bons journaux deviennent un accélérateur de compréhension. Ils permettent de répondre à des questions très concrètes : quel compte a accédé à la donnée, depuis quel environnement, à quelle heure, avec quelle intention apparente, et quelles autres actions ont été réalisées dans la foulée.
Sans traces fiables, on travaille à l’intuition. Avec des traces bien pensées, on peut distinguer une erreur innocente d’un comportement réellement suspect. On peut aussi vérifier si un accès légitime a débordé de son périmètre habituel. C’est précisément pour cela que je défends une journalisation orientée vers l’enquête, et non vers l’accumulation.
Je considère aussi qu’un bon dispositif doit être testable. Il ne suffit pas d’annoncer que tout est journalisé. Il faut vérifier régulièrement qu’un accès sensible produit bien la trace attendue, que les données ne sont pas corrompues, que les horodatages sont cohérents et que la recherche reste exploitable. Sinon, le jour où l’on en a besoin, la promesse s’effondre.
Le type d’outillage que j’apprécie
Je ne crois pas qu’un seul produit fasse tout parfaitement. Selon le contexte, je peux m’appuyer sur des journaux natifs d’application, des mécanismes centralisés de collecte, des plateformes d’analyse de sécurité ou des entrepôts de traces spécialisés. L’essentiel est de garder une chaîne claire depuis l’événement jusqu’à l’exploitation.
Je cherche un outillage capable de :
- collecter les traces de plusieurs sources hétérogènes ;
- préserver l’intégrité des enregistrements ;
- permettre une recherche rapide par utilisateur, date, objet ou action ;
- déclencher des alertes sur des schémas anormaux ;
- offrir une conservation conforme aux règles internes ;
- résister à une montée en charge raisonnable sans rendre l’exploitation pénible.
Je reste attentif à une tentation fréquente : multiplier les outils au point de fragmenter la visibilité. Mieux vaut, à mes yeux, un socle bien tenu qu’un empilement de solutions qui se contredisent ou se recouvrent mal.
Le compromis que je défends entre précision et sobriété
Si je devais résumer mon approche en une phrase, je dirais ceci : je journalise assez pour reconstituer une vérité opérationnelle, mais pas au point d’étouffer l’organisation. Ce compromis n’est ni immobile ni universel. Il dépend du niveau de sensibilité, du contexte réglementaire, de la maturité des équipes et du risque accepté.
C’est pour cela que je revois régulièrement le cadre de journalisation. Un système qui était pertinent à une époque peut devenir trop lourd après une refonte applicative, ou trop pauvre après l’apparition de nouveaux usages. La bonne question n’est donc pas seulement « que faut-il tracer aujourd’hui ? », mais aussi « que faudra-t-il encore comprendre demain en cas d’incident, d’audit ou d’investigation interne ? »
Je préfère une journalisation réfléchie, documentée et révisée par étapes, plutôt qu’une logique de surenchère. C’est dans cette discipline que je trouve l’équilibre entre protection des données sensibles et exploitation fluide.