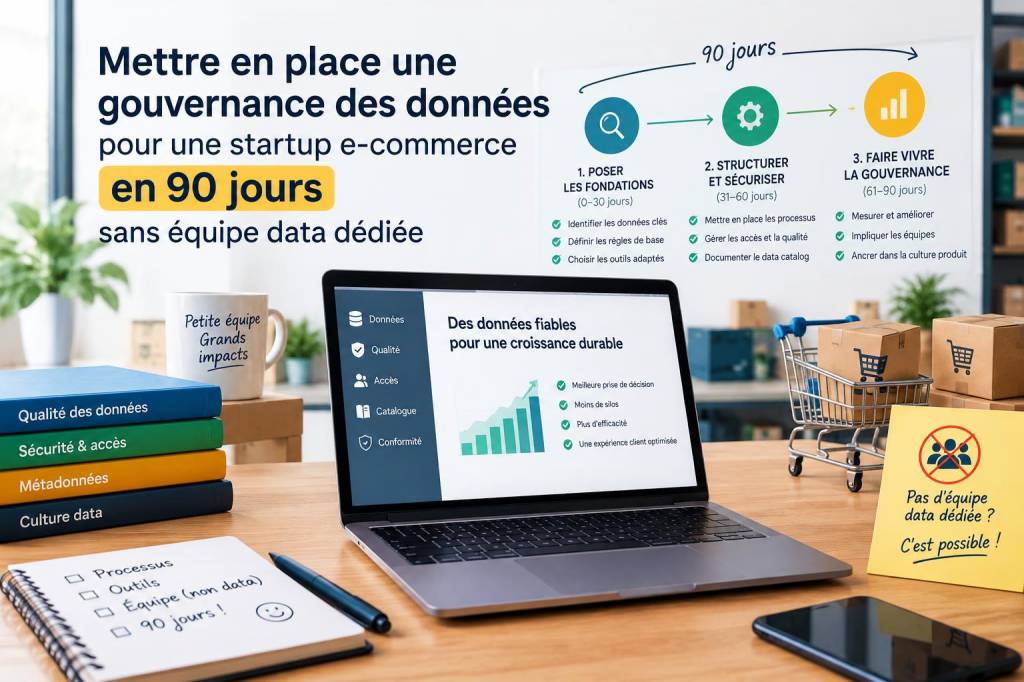
Lancer une gouvernance des données quand on est une startup e‑commerce sans équipe data dédiée peut sembler ambitieux — voire impossible. Je l'ai fait plusieurs fois avec des équipes resserrées, en privilégiant pragmatisme et outils accessibles. Voici comment, en 90 jours, vous pouvez poser des bases solides pour maîtriser vos données, réduire les risques et créer de la valeur opérationnelle, sans embaucher immédiatement une armée d'analystes.
Pourquoi prioriser la gouvernance des données maintenant ?
Dans une startup e‑commerce, les données sont au cœur : catalogue produits, transactions, parcours clients, logs, outils marketing. Sans gouvernance, vous prenez le risque de décisions erratiques, de fuites de données, de non‑conformité au RGPD, et d'inefficacités (duplication, mauvaise qualité). Une gouvernance pragmatique permet :
de clarifier qui fait quoi — même avec 1 personne en charge du produit et 1 en marketing ;d'instaurer des règles simples pour la sécurité, la qualité, la conservation et l'accès ;de rendre les données exploitables pour améliorer conversion, churn ou opérations.Principes que j'applique
Avant tout, je m'appuie sur des principes concrets :
Simplicité : des règles compréhensibles par toute l'équipe.Priorisation par valeur : commencer par ce qui impacte le business (ex. performance marketing, taux de retour).Automatisation : utiliser des outils low‑code/no‑code pour limiter la charge manuelle.Itération : gouvernance vivante, pas un document figé.Plan d'action en 90 jours (feuille de route)
Je décompose généralement le projet en 3 phases : diagnostic, mise en place rapide, industrialisation légère. Le tableau ci‑dessous synthétise les jalons.
| Jours | Objectif | Livrables |
| 1–14 | Diagnostic et gouvernance minimale | Inventaire des données, cartographie simple, référent data désigné, politique d'accès provisoire |
| 15–45 | Mise en place des règles et des outils essentiels | Data catalog léger, schéma source unique, scripts d'ingestion/transformations, politiques RGPD |
| 46–90 | Automatisation et surveillance | Pipelines robustes, monitoring qualité, SLA internes, playbooks sécurité et confidentialité |
Semaine 1–2 : diagnostic pragmatique
Commencez par une journée d'atelier (1–2h) avec les parties prenantes : produit, marketing, ops, service client et CTO. L'objectif : répondre rapidement à trois questions :
Quelles sont les données critiques pour le business ? (ex. commandes, clients récurrents, tickets SAV)Où résident ces données ? (Shopify, Stripe, Google Analytics, CRM, bases internes)Quelles décisions pourraient être prises mieux/faster avec des données propres ?Puis réalisez un inventaire succinct : source, propriétaire (même si c'est une personne portant plusieurs casquettes), sensibilité (personnelle, financière), fréquence d'usage. Documentez dans un Google Sheet ou Notion — l'important est l'accès et la mise à jour.
Semaine 3–6 : règles minimales et outils rapides
Avec le diagnostic, définissez les règles minimales :
Politique d'accès : qui peut lire, écrire, supprimer. Appliquer le principe du moindre privilège.Classification des données : public, interne, sensible, personnel.Rétention : combien de temps conserver les logs, transactions, données marketing.Traçabilité : garder l'historique des modifications critiques (ex. suppression d'un compte client).Pour les outils, privilégiez des solutions qui se déploient vite :
Catalog / documentation : Notion, Confluence, ou un data catalog léger comme Metacat ou Amundsen si vous avez un entrepôt.ETL / ingestion : Zapier ou Make pour les flux simples ; Airbyte ou Fivetran si vous avez besoin d'intégrations plus robustes vers un entrepôt (Snowflake, BigQuery, ou Postgres).Qualité des données : Great Expectations pour des checks automatisés, ou des scripts simples qui alertent via Slack/email.Accès & Auth : centraliser via IAM (Okta, Auth0) si possible, sinon formaliser des rôles et mots de passe gérés dans 1Password.Semaine 7–13 : automatisation, monitoring, conformité
Maintenant que les flux critiques sont identifiés et les règles posées, industrialisez :
Construisez des pipelines réutilisables et idempotents (Airflow, Prefect, ou simplement des jobs cron bien documentés).Mettez en place des tests qualité automatisés : unicité des ids, validité des emails, totaux coïncidents avec le chiffre d'affaires.Monitoring & alerting : dashboards simples sur Datadog/CloudWatch ou Metabase pour surveiller la fraîcheur et volumes. Alerts sur Slack/Email quand une dérive dépasse un seuil.RGPD & consentements : vérifiez que votre collecte (pixels, forms) est documentée, que les bases contiennent le statut de consentement, et que vous pouvez exécuter des droits (portabilité, suppression). Si vous utilisez Stripe/Shopify, activez les fonctionnalités de suppression et anonymisation natives.Rôles et responsabilités sans équipe data
La clé est de répartir la gouvernance entre rôles existants :
Product Owner / CTO : sponsor, décisions sur priorités et budgets.Responsable Marketing : propriétaire des données clients/CRM et des métriques conversion.Ops / Customer Support : propriétaire des données logistiques et SAV.Référent Data (peut être un développeur full‑stack 20% time) : coordonne, construit les pipelines et maintient le data catalog.Documenter ces responsabilités est essentiel : qui peut accorder un accès ? Qui valide une suppression ? Un simple RACI dans Notion suffit au départ.
Indicateurs simples pour mesurer le progrès
Je recommande quelques KPIs pragmatiques :
% des sources documentées dans le catalogNombre de pipelines critiques monitorés% des incidents data détectés vs avant (objectif : baisse)Temps moyen pour répondre à une demande de suppression RGPDTemps moyen pour mettre en production une source de données (réduction au fil du temps)Risques fréquents et comment les éviter
Quelques pièges que j'ai vus :
Trop de documentation morte : préférez des fiches synthétiques et vivantes.Outils trop complexes : n'introduisez pas un entrepôt et une plateforme BI si vos besoins se limitent aux dashboards marketing.Manque de responsabilité : sans référent même à temps partiel, la gouvernance n'avance pas.Sous‑estimer la sécurité : chiffrage des backups, gestion des accès et revues périodiques sont non négociables.Exemples concrets de quick wins
Quelques actions à faible coût / fort impact que j'implémente systématiquement :
Centraliser les sources e‑commerce et paiement dans un entrepôt (même Postgres hébergé) pour avoir une vue transactionnelle unique.Automatiser les rapports hebdo conversion / AOV (average order value) pour l'équipe marketing.Créer un playbook "donnée client compromise" avec étapes et contacts (legal, tech, support).Implémenter un champ "consentement marketing" visible dans le CRM pour éviter envois erronés.Mettre en place une gouvernance des données efficace en 90 jours est réalisable : il s'agit de concentrer l'effort sur les flux qui créent le plus de valeur et de risques, d'adopter des outils pragmatiques, et de formaliser responsabilités et processus. Avec ces bases, vous pouvez ensuite itérer et construire une vraie fonction data à mesure que la startup grandit.